

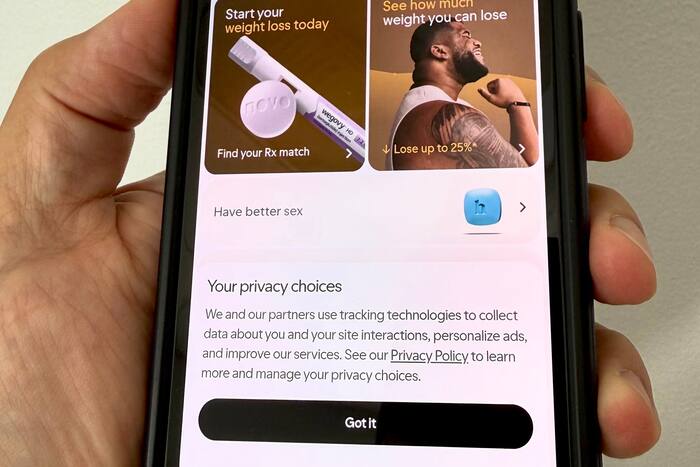
WASHINGTON – De aantrekkingskracht van telezorg is eenvoudig uit te leggen: in plaats van een arts te bellen, een afspraak te maken en te hopen uiteindelijk een recept te krijgen, kunt u inloggen op een app of website en binnen enkele minuten goedkeuring krijgen voor een nieuw medicijn.
Sinds de COVID-19-pandemie zijn er talloze online gezondheidszorgdiensten gelanceerd met de belofte van snelle, gemakkelijke toegang tot medicijnen voor ADHD, seksuele disfunctie, angstgevoelens, gewichtsverlies en meer.
Aanbevolen video’s
Toezichthouders van de overheid beschuldigen deze bedrijven echter steeds vaker van misleidende, onethische bedrijfspraktijken, waaronder het openbaar maken van de gezondheidsgegevens van hun klanten, het aanmelden voor moeilijk opzegbare abonnementen en het omzeilen van realtime consultaties met artsen.
In de laatste rechtszaak van de Federal Trade Commission wordt beweerd dat telehealth-pionier Hims & Hers zich met al deze tactieken bezighield en daarmee in strijd was met de Amerikaanse wetgeving inzake consumentenbescherming.
Hims heeft de beweringen van de regering betwist en noemde ze “een poging om ten koste van ons de krantenkoppen te halen.”
In de afgelopen jaren hebben FTC-functionarissen soortgelijke zaken aangespannen tegen meer dan een half dozijn telezorgbedrijven, waaronder online therapieaanbieder BetterHelp en apotheekkortingsdienst GoodRx. In beide gevallen zeiden toezichthouders dat de bedrijven de gezondheidsgegevens van gebruikers deelden met online platforms zoals Meta en Google, zonder toestemming te krijgen.
Experts zeggen dat een deel van het probleem is dat federale wetten die de omgang met gezondheidsinformatie regelen, over het algemeen niet van toepassing zijn op telezorgbedrijven.
“Er is een heel universum van bedrijven die elke dag enorme hoeveelheden gegevens over de gezondheid van consumenten verzamelen die niet onder onze huidige sectorspecifieke wetten voor de gezondheidszorg vallen”, zegt Andrew Crawford, advocaat bij de non-profitorganisatie Center for Democracy and Technology.
Hier zijn enkele dingen die u moet weten voordat u zich aanmeldt voor een telezorgdienst:
Verwacht niet dat u daadwerkelijk met een arts zult praten
Bijna alle telezorgbezoeken beginnen met een vragenlijst waarin gebruikers details geven over hun medische geschiedenis en mogelijke medicijnen waarin ze geïnteresseerd zijn.
Volgens de rechtszaak van de FTC werden Hims-klanten automatisch ingeschreven en gefactureerd voor terugkerende recepten, met “vrijwel geen mogelijkheid om de door de leverancier aanbevolen behandeling te herzien.”
Onderzoekers hebben soortgelijke praktijken in de hele sector gedocumenteerd, zelfs voor injecteerbare afslankmedicijnen waarvoor doorgaans een lichamelijk onderzoek en andere voorzorgsmaatregelen nodig zijn voordat met de behandeling wordt begonnen.
Uit een recente analyse van bijna vijftig telezorgbedrijven die GLP-1-geneesmiddelen verkopen, is gebleken dat minder dan een derde daadwerkelijk een realtime video- of audioconsult met een arts nodig heeft. In sommige gevallen werden de recepten binnen enkele minuten goedgekeurd.
“Wat we vooral zagen was dat het ongelooflijk eenvoudig was om toegang te krijgen tot de GLP-1’s”, zegt Dr. Reshma Ramachandran van de Yale Universiteit, die het onderzoek leidde. “Meestal werd het recept automatisch verzonden, zonder zelfs maar de mogelijkheid om de verstrekking te stoppen.”
Het ontbreken van een realtime gesprek betekent dat veel patiënten niet het soort zorg krijgen dat wordt aanbevolen door medische verenigingen die GLP-1’s voorschrijven, inclusief discussies over doelstellingen voor gewichtsverlies, inspanningen uit het verleden en eetstoornissen.
Slechts iets meer dan de helft van de websites had een vraag over eetstoornissen – die GLP-1-medicijnen kunnen veroorzaken of verergeren – op hun intakevragenlijsten, ontdekten de onderzoekers.
Uw gegevens kunnen worden gedeeld met adverteerders, socialemediabedrijven en anderen
Amerikanen gaan er vaak van uit dat alle persoonlijke gezondheidsinformatie die zij delen wordt beschermd door HIPAA, de federale privacywet die de omgang met medische informatie regelt. Maar de wet is over het algemeen alleen van toepassing op specifieke soorten gezondheidszorgbedrijven, waaronder medische kantoren, ziekenhuizen en verzekeraars, en niet op telezorgbedrijven die recepten, counseling, DNA-tests en andere online diensten aanbieden.
Privacy-experts zeggen dat de juridische kloof één van de redenen is waarom bedrijven gevoelige gezondheidsinformatie blijven vrijgeven aan adverteerders en zoekmachines.
“Er bestaat geen duidelijke federale wet die zegt: ‘Doe dit niet'”, zegt Justin Brookman, directeur technologiebeleid van Consumer Reports. “Er bestaat gewoon een hele reeks zachte wetten en afgehandelde zaken met de FTC waarvan veel bedrijven zich waarschijnlijk niet eens bewust zijn.”
Omdat HIPAA niet elk direct-to-consumer gezondheidszorgplatform bestrijkt, heeft de FTC over het algemeen haar bredere bevoegdheid gebruikt om actie te ondernemen tegen “frauduleuze, bedrieglijke of onethische bedrijfsmethoden.” In de praktijk betekent dit dat wordt aangetoond dat telezorgbedrijven de gezondheidsinformatie van hun klanten vrijgeven nadat ze aanvankelijk hadden aangegeven dat niet te doen.
Hims vertelde klanten dat zijn platform een “100% online, privé en veilige” manier bood om informatie te delen met de medische professionals van het bedrijf, aldus de FTC-klacht. Maar in plaats daarvan deelde het bedrijf de gegevens met Meta en andere online platforms, beweert de FTC.
Toch zeggen experts dat de straffen die voor toezichthouders beschikbaar zijn, beperkt zijn. In de meeste gevallen ondertekenen bedrijven een juridische overeenkomst waarin staat dat ze een einde zullen maken aan de door toezichthouders aangehaalde praktijken.
Wetgevers in Californië, Connecticut, Maryland en andere staten hebben nieuwe onlineprivacywetten aangenomen die speciale bescherming bieden voor gezondheidsinformatie. Maar er is weinig handhaving geweest tegen telezorgbedrijven die deze regels overtreden.
Online privacytools bieden een beetje bescherming
Voorlopig raden privacy-experts aan om advertentieblokkers en privéwebbrowsers – ook wel ‘incognitovensters’ genoemd – te gebruiken bij het inloggen op telezorgwebsites. Deze tools kunnen het voor bedrijven moeilijker maken om uw locatie, onlinegeschiedenis en andere persoonlijke informatie bij te houden.
Het is ook een goed idee om eventuele gebruikersovereenkomsten te lezen om een idee te krijgen van hoe het bedrijf van plan is uw persoonlijke gegevens te gebruiken, zei Crawford. Sommige telezorgsites vermelden bijvoorbeeld expliciet in hun privacybeleid dat zij het recht hebben om gegevens over het seksleven van gebruikers te verkopen.
De enige trefzekere manier om uw gegevens te beschermen, is wellicht eenvoudigweg het weigeren van de servicevoorwaarden, meestal een van de eerste stappen die nodig zijn voordat u toegang krijgt tot telezorg.
“Het systeem dat we nu hebben, belast consumenten te veel met veel werk als het gaat om het begrijpen hoe elk stukje technologie dat hun persoonlijke gegevens verzamelt, hiermee om zal gaan”, zei hij. “Maar zelfs als je al dat werk doet, heb je vaak weinig keuzevrijheid.”